 Pratite nas preko RSS-a
Jedan od najdestruktivnijih malvera na svetu se vratio i napao opet jednu naftnu kompaniju
Opisi virusa, 17.12.2018, 00:30 AM
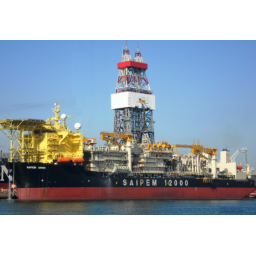
Malver Shamoon se vratio. Za one koji prvi put čuju za Shamoon, reč je o jednom od najdestruktivnijih malvera koji je 2012. napravio haos u kompaniji koja je najveći proizvođač nafte u Saudijskoj Arabiji. Ovog puta ciljevi malvera su kompanije iz energetskog sektora koje prvenstveno posluju na Bliskom istoku.
Početkom prošle nedelje, italijanska naftna kompanija Saipem je napadnuta, a tom prilikom uništeni su važni fajlovi na oko 10% njenih servera, uglavnom na Bliskom istoku, uključujući Saudijsku Arabiju, Ujedinjene Arapske Emirate i Kuvajt, ali i u Indiji i Škotskoj.
Saipem je prošle srede priznao da je kompjuterski virus koji je korišćen u sajber-napadu na njihove servere Shamoon, malver koji briše hard diskove i koji je korišćen u najdestruktivnijim sajber-napadima u istoriji na kompanije Saudi Aramco i RasGas Co Ltd. Ovaj malver uništio je tada podatke na više od 30000 sistema.
Sajber-napad na Saudi Aramco, koji je najveći klijent Saipema, pripisan je Iranu, ali nejasno je ko stoji iza najnovijih sajber napada na Saipem.
U međuvremenu, Chronicle, Googleova firma za sajber bezbednost, takođe je otkrila fajl koji sadrži uzorak Shamoona a koji je postavljen na VirusTotal 10. decembra (istog dana kada je Saipem napadnut), sa IP adrese u Italiji, gde je sedište Saipema.
Najnoviji napad na Saipem navodno je oštetio više od 300 njihovih servera i oko 100 od ukupno 4000 personalnih računara. Kompanija je saopštila da je vratila podatke iz rezervnih kopija za sve inficirane računare.
Shamoon, takođe poznat i kao Disttrack, onesposobljava sisteme tako što prepisuje ključne fajlove, i MBR, što onemogućava pokretanje računara.
Malver se brzo širi kroz inficirane mreže koristeći SMB (Windows Server Message Block) protokol, slično drugim poznatim i takođe vrlo destruktivnim malverima poput WannaCry i NotPetya.
Shamoon se prvi put pojavio 2012. godine, a nakon duge pauze, unapređena verzija malvera je korišćena u napadima na razne kompanije u Saudijskoj Arabiji, 2016. i 2017. godine, ciljajući više industrija, uključujući sektor javnih i finansijskih usluga.
Još uvek je nejasno ko je stvorio Shamoon, ali stručnjaci smatraju da su iranske hakerske grupe OilRig, Rocket Kitten i Greenbug koje deluju u ime iranske vlade stajale iza prethodnih napada malvera, mada je Iran to snažno negirao.
Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“

Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



