 Pratite nas preko RSS-a
Zoom od sledeće nedelje uvodi end-to-end enkripciju za sve korisnike
Vesti, 15.10.2020, 12:00 PM
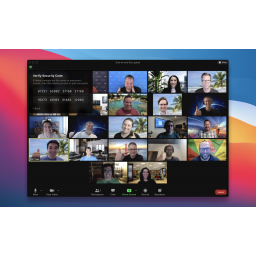
Zoom je juče najavio da će od sledeće nedelje početi sa uvođenjem end-to-end enkripcije (E2EE) za sve korisnike.
Da bi počeli da koriste E2EE prilikom pridruživanja novim sastancima tokom ove faze uvođenja, učesnici sastanka moraće da se pridruže preko Zoom desktop klijenta, mobilne aplikacije ili iz Zoom Rooms.
Korisnici će znati da li njihov sastanak koristi E2EE ako je u gornjem levom uglu prozora prikazan zeleni logo štita sa katancem.
Korisnici Zooma, oni koji ga koriste besplatno i oni koji plaćaju, mogu ugostiti do 200 učesnika na E2EE sastanku na Zoomu, što će obezbediti veću privatnost i sigurnost za Zoom sastanke.
Sve ključeve za šifrovanje generišu uređaji učesnika sastanka a ne serveri Zooma, pa Zoom ili neko treći neće moći da pristupi podacima.
„Na običnim sastancima, Zoom generiše ključeve za šifrovanje i distribuira ih učesnicima sastanka pomoću Zoom aplikacija dok se pridružuju“, objasnio je Maks Kron, inženjer bezbednosti u Zoomu. „Sa Zoomovom E2EE, domaćin sastanka generiše ključeve za šifrovanje i koristi kriptografiju javnog ključa za distribuciju ovih ključeva ostalim učesnicima sastanka.”
Da bi počeli da koriste E2EE kada se pridružuju Zoom sastancima, korisnici moraju da omoguće E2EE sastanke na nivou naloga i da se prijave za E2EE sastanke za svaki sastanak.

Iako E2EE korisnicima pruža poboljšanu sigurnost, privatnost i zaštitu podataka za Zoom sastanke, neke funkcije su ograničene kada je omogućena, uključujući “pridruživanje pre hosta, snimanje u oblaku, striming, transkripcija uživo, Breakout Rooms, ankete, privatno jedan na jedan ćaskanje i reakcije na sastanke”, dodao je Kron.
Opciju E2EE sastanka Zoom je prvi put najavio u maju 2020. godine kao funkciju koja će biti dostupna samo kupcima koji plaćaju, a da će korisnici koji ne plaćaju uslugu dobiti pristup samo 256-bitnoj GCM enkripciji.
Ovi planovi su promenjeni u junu kada je izvršni direktor Zooma Erik Juan rekao da će korisnici koji besplatno koriste Zoom takođe moći da koriste E2EE nakon jednokratnog procesa verifikacije naloga koji će tražiti od korisnika dodatne informacije, kao što je njihov telefonski broj.
Zoom procenjuje da će sledeća faza uvođenja E2EE početi 2021. godine, dodavanjem Single sign-on (SSO) i boljeg upravljanja identitetom.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



