 Pratite nas preko RSS-a
Zoom desktop i mobilne aplikacije sada omogućavaju dvofaktornu autentifikaciju
Vesti, 14.09.2020, 08:00 AM
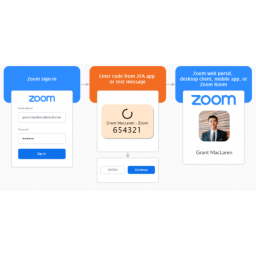
Zoom uvodi podršku za dvofaktornu potvrdu identiteta (2FA) svojim aplikacijama za desktop i mobilne uređaje, čime će obezbediti korisnicima dodatni nivo zaštite na svoje naloge, pored standardne zaštite lozinkom. Kompanija je na svom blogu objasnila da korisnici mogu da aktiviraju ovu dodatnu zaštitu preko Zoom Dashboarda.
Ovo nije prvi put da Zoom nudi podršku za 2FA, ali ranije je to bila zaštita samo za veb, ali ne i za aplikacije za računare i mobilne uređaje. Zoom je potvrdio da će svi korisnici moći da pristupe novoj bezbednosnoj funkciji, uključujući i one koji Zoom koriste besplatno.
Pored uvođenja 2FA na više platformi, Zoom korisnicima nudi i više načina da dobiju svoje jednokratne kodove za prijavu. Ranije je postojala samo mogućnost korišćenja aplikacije kao što je Google Authenticator, Microsoft Authenticator i FreeOTP, za generisanje koda, ali sada možete da izaberete da kodove primate putem SMS-a ili telefonskog poziva. Međutim, SMS se obično smatra manje sigurnim od korišćenja aplikacije na uređaju, jer je moguće presretanje kodova.
Zoom je takođe dodao podršku za kodove za vraćanje naloga, pomoću kojih možete povratiti pristup nalogu ako izgubite mobilni uređaj.
Ovo su samo najnovije u nizu bezbednosnih funkcija koje je Zoom dodao ove godine nakon što se suočio sa kritikama zbog manjkavosti koje su primećene kada je reč o privatnosti i bezbednosti servisa, nakon što je Zoom postao planetarno popularan zbog pandemije COVID-19. U junu je kompanija najavila podršku za end-to-end šifrovanje za korisnike koji besplatno koriste Zoom, a takođe je uvela i neke promene u pokušaju da spreči neovlašćeni pristup sastancima.
Kompletan vodič o tome kako da omogućite dvofaktorsku autentifikaciju da biste zaštitili svoj Zoom nalog možete pronaći ovde.
Izdvojeno
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
Pratite nas

Nagrade


Prijatelji



