 Pratite nas preko RSS-a
Sajber-kriminalci koriste ''Black Lives Matter'' za širenje malvera Trickbot
Vesti, 16.06.2020, 10:00 AM
Sajber-kriminalci se mogu spustiti na bilo koji nivo da bi postigli svoje ciljeve, a najnovija prevara samo potvrđuje tu činjenicu. Nakon brojnih prevara kada su koristili situaciju sa pandemijom COVID-19, sajber-kriminalci sada koriste pokret Black Lives Matter (BLM) za distribuciju malvera Trickbot.
Sajber-kriminalci sada šalju lažne emailove koje potpisuje Državna uprava, u kojima se od ljudi traži da anonimno glasaju za pokret BLM, dok se u pozadini pokreće malver Trickbot koji inficira uređaj. Malver se brzo širi po mreži i počinje da krade korisnička imena i lozinke za prijavu.
Trickbot je malver koji se pojavio 2017., a njegovi ciljevi su i firme i kućni korisnici.
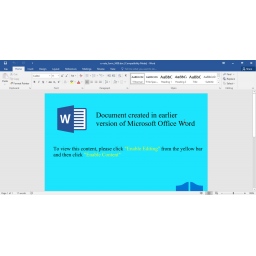
Prema rečima istraživača abuse.ch, emailovi su manje-više slično naslovljeni, npr. „Glasaj anonimno o„ Black Lives Matter“. Od primaoca se traži da otvori fajl u emailu pod nazivom e-vote_form_3438.doc i da odgovori na jednostavna pitanja i omogući uređivanje za ocene svojih stavova o pokretu.
Sve ovo će navodno biti poverljivo. Međutim, kada žrtva omogući uređivanje, Trickbot malver pokreće DLL fajl a infekcija se može proširiti na sve uređaje povezane na mrežu.
Ciljevi napada su uglavnom korisnici u SAD, a veoma važno je naglasiti da Trickbot može dovesti do infekcije ransomwareom poput Ryuka, pored toga što može ukrasti podatke o bankovnom računu.
Jedini način da se spreči opasnost od infekcije uređaja jeste da se izbegava otvaranja fajlova iz emailova, da se ne preuzimaju nepotrebne aplikacije, ali i instalacija pouzdanog antivirusnog softvera.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



