 Pratite nas preko RSS-a
295 lažnih ekstenzija iz Chrome veb prodavnice koje koristi 80 miliona korisnika ubacuje oglase u rezultate pretrage
Vesti, 06.08.2020, 11:00 AM
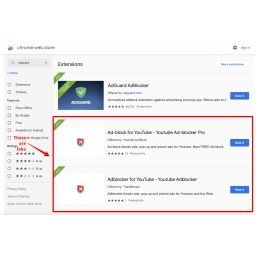
Više od 80 miliona korisnika Chromea instaliralo je neku od 295 ekstenzija za Chrome koje ubacuju oglase u rezultate Google i Bing pretrage.
Zlonamerne ekstenzije otkrio je AdGuard, kompanija koja nudi rešenja za blokiranje oglasa, dok su stručnjaci ove kompanije analizirali niz lažnih dodataka za blokiranje oglasa koji su dostupni u zvaničnoj Chrome veb prodavnici. Tako su stručnjaci ove kompanije otkrili veću grupu zlonamernih ekstenzija koje ubacuju oglase u rezultate pretrage.
Pored lažnih dodataka za blokiranje oglasa, AdGuard je pronašao i dodatke koji se predstavljaju kao vižeti za vremensku prognozu i programi za snimanja ekrana.
Međutim, velika većina zlonamernih dodataka (245 od 295 njih) bili su programi koji nisu imali nikakvu drugu funkciju osim da primene prilagođenu pozadinu za Chromeovu stranicu „nove kartice“.
U tehničkoj analizi koju su objavili, AdGuard je rekao da su sve ekstenzije učitavale zlonamerni kod sa fly-analytics.com, a zatim bi krišom ubacivale oglase u rezultate Google i Bing pretrage.
Povlačenje ekstenzija iz prodavnice započelo je nakon što AdGuard objavio svoje otkriće na blogu.
U istom tekstu na blogu, AdGuard je objavio i detalje o lošoj praksi moderatora Chrome veb prodavnice koji omogućavaju da veliki broj dodataka kopira popularne dodatke, da koriste imena brendova koji stoje iza njih i tako dostignu milione korisnika, iako sadrže zlonamerni kod.
Kada Google ukloni ekstenziju iz Chrome veb prodavnice zbog zlonamerne aktivnosti, ona je takođe onemogućena u pregledaču korisnika i označena kao „zlonamerni softver“ u odeljku Chrome Extensions.
Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



