





 Pratite nas preko RSS-a
Lažne aplikacije za praćenje kontakata zaraženih korona virusom kriju trojance
Mobilni telefoni, 12.06.2020, 02:30 AM
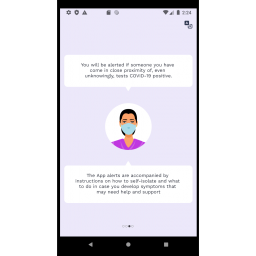
Istraživači iz kompanije Anomali otkrili su 12 aplikacija koje se predstavljaju kao aplikacije za praćenje zaraženih korona virusom a koje su u stvari dizajnirane za krađu ličnih i finansijskih podataka od korisnika Android uređaja koji ih instaliraju.
Aplikacije se predstavljaju kao zvanične aplikacije za praćenje zaraženih kontakata iza kojih stoje vlade Italije, Rusije, Singapura i nekih drugih država. Međutim, one kriju malvere, koji mogu da prikupljaju podatke sa korisničkih uređaja, upozorili su istraživači kompanije Anomali.
To je najnoviji primer kako sajber-kriminalci i prevaranti iskorišćavaju globalne događaje da bi prevarili zabrinute korisnike pametnih telefona koji, u ovom slučaju, veruju da preuzimaju aplikaciju namenjenu sprečavanju širenja COVID-19 u svojoj zajednici.
Nijedna od spornih aplikacija nije se mogla naći u Google Play prodavnici. Istraživači su aplikacije pronašli na sumnjivim veb sajtovima i u nezvaničnim prodavnicama aplikacija. Oni nisu mogli da utvrde koliko je ljudi preuzelo sumnjive aplikacije, a izgleda i da ove aplikacije nisu deo koordinisane operacije.
Četiri od 12 aplikacija kriju bankarskog trojanca Anubis, koji može snimati telefonske pozive i pritiske tastera, ili trojanca SpyNote, koji pristupa tekstualnim porukama, kontaktima i GPS podacima. Ostalih osam aplikacija sadrže neke druge više generičke malvere.
Kada korisnici preuzmu Arrogya Setu aplikaciju, koja izgleda kao “korona aplikacija” indijske vlade, oni svoj telefon nehotice inficiraju trojancem SpyNote. Malver funkcioniše slično kao i drugi trojanci koji obezbeđuju daljinski pristup, tako da može da pregleda druge aplikacije instalirane na telefonu, pristupa njihovim porukama i izvuče podatke sa zaraženih uređaja. Ova aplikacija je opasna zbog mogućnosti zloupotrebe. Legitimna verzija aplikacije preuzeta je više od 100 miliona puta, a indijski ministar informacionih tehnologija rekao je prošlog meseca da je ona obavezna za indijske državne službenike. Svrha prave Aarogya Setu aplikacije je da obavesti korisnike kada su u blizini osobe koja je zaražena sa COVID-19. Potom se procenjuje rizik od zaraze za korisnika i korisnik podstiče da poštuje preporuke da se bolest dalje ne bi širila.
Kada korisnici preuzmu aplikaciju koja se predstavlja kao korona aplikacija brazilske vlade, pokreće se preuzimanje trojanca Anubis. Sajber-kriminalci su trojanca Anubis distribuirali u različitim oblicima od 2017. godine, često u Android aplikacijama ili kao lažno ažuriranje softvera. Umesto da korisnicima pomogne da saznaju da li je neko od njihovih prijatelja ili komšija zaražen, ova aplikacija omogućava napadačima da tajno da kradu podatke kao što su korisnička imena i lozinke u drugim aplikacijama. Ova zlonamerna aplikacija nađena je na veb sajtu koji se reklamira kao menjačnica kriptovaluta.
Ostale aplikacije ciljaju korisnike u Jermeniji, Kolumbiji, Indoneziji, Iranu, Kirgistanu i indijskoj saveznoj državi Čatisgar.
Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



