 Pratite nas preko RSS-a
Google iz Play prodavnice uklonio popularnu VPN aplikaciju
Mobilni telefoni, 10.04.2020, 10:30 AM
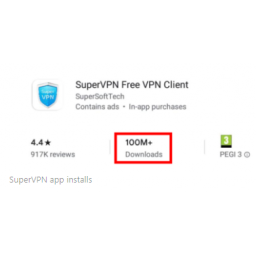
Google je uklonio popularnu VPN aplikaciju iz Google Play prodavnice nakon što su ga istraživači obavestili o kritičnoj ranjivosti koju su otkrili u aplikaciji.
Reč je o aplikaciji SuperVPN koja je preuzeta više od 100 miliona puta. SuperVPN je jedan od desetine programa ove vrste za Android uređaje.
VPNpro, kompanija koja analizira i ocenjuje VPN programe, upozorila je u februaru na ranjivost SuperVPN aplikacije koja može omogućiti takozvani MITM napad (čovek u sredini), odnosno omogućiti uljezu da se ubaci između korisnika i VPN servisa.
Ono što je problem sa SuperVPN je što oni koji traže veću privatnost i bezbednost sa SuperVPN imaju manju privatnost i bezbednost nego kada uopšte ne bi koristili VPN, upozorio je VPNpro pre dva meseca.
Program je slao šifrovane podatke, ali je hardkodovao ključ za dešifrovanje. Dešifrovanjem podataka otkrivene su informacije o serveru SuperVPN-a, sertifikatima i podacima za autentifikaciju. VPNpro je mogao da zameni te podatke svojim.
To znači da napadač može primorati SuperVPN da se poveže na lažni server, omogućavajući mu da vidi sve korisničke podatke, uključujući lozinke, privatne tekstualne i glasovne poruke, upozorili su istraživači.
Istraživač VPNproa Jan Joungren otkrio je ranjivost u oktobru 2019. godine. On je rekao da firma koja je vlasnik aplikacije, SuperSoftTech, verovatno sa sedištem u Pekingu, nije odgovorila na njegovo upozorenje. Ranjivost je prijavljena Google Play nagradnom programu kojim za Google rukovodi HackerOne. Taj tim takođe nije mogao dobiti odgovor od SuperSoftTecha, pa je 7. aprila 2020. program uklonjen iz Google Play prodavnice.
Ovo nije prvi put da se osporava bezbednost SuperVPN-a. Aplikacija je takođe pomenuta 2016. u jednom dokumentu koji se bavio bezbednosnim rizicima u Android VPN programima. Istraživanje je otkrilo da je 13 antivirusnih programa detektovalo malver u softveru. Aplikacija je zauzela treće mesto na rang listi Android VPN aplikacija u kojima su antivirusni programi najčešće detektovali malver.
Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



