 Pratite nas preko RSS-a
''BadPower'' napad na punjač može uništiti pametni telefon
Mobilni telefoni, 27.07.2020, 11:30 AM
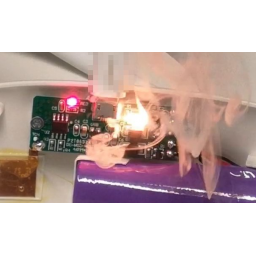
Istraživači iz kineske firme Tencent testirali su BadPower napade na 35 modela punjača za brzo punjenje od 234 dostupna na tržištu, i ispostavilo se da je 18 modela od 8 proizvođača podložno ovoj vrsti napada.
Kineski istraživači nedavno su otkrili ranjivost firmwarea u brzim punjačima koja se može iskoristiti i fizički i digitalno. Tehnika napada poznata kao BadPower može prouzrokovati oštećenja punjača, rastopiti komponente, ali i zapaliti uređaj i prouzrokovati mnogo veću štetu.
U poslednjih nekoliko godina brzi punjači su preuzeli primat nad USB punjačima koji zahtevaju sate da bi u potpunosti napunili bateriju uređaja.
Kako BadPower oštećuje brze punjače?
Istraživači su u tekstu koji su objavili objasnili “brzo punjenje”. Terminal za napajanje (brzi punjač) povezuje se na terminal (uređaj) za prijem napajanja. Kada su povezani, terminal za napajanje u suštini “pregovara” o brzini punjenja sa prijemnim terminalom na osnovu mogućnosti uređaja. Pregovaranje vrši poseban firmware koji takođe rukuje nizom programa za kontrolu celokupnog procesa punjenja.
Ceo protokol ne uključuje samo napajanje, već i prenos podataka. Napadači ovo mogu da iskoriste u svoju korist menjajući određene parametre u procesu koji će dovesti do toga da terminal za napajanje isporuči više napona nego što uređaj može da podnese. Dok se uređaj pregreva, on se ili topi ili eksplodira.
BadPower se može izvesti preko hardvera kada napadač koristi poseban uređaj do priključka za punjenje koji može da napadne firmware u roku od nekoliko sekundi. Kada korisnik priključi uređaj na kompromitovani punjač, proces prenosa podataka izvršiće preopterećenje napajanjem.
Sa druge strane, BadPower može da se izvede i preko zlonamernog koda koji može da modifikuje firmware brzog punjača bez upozoravanja korisnika.
Istraživači su testirali BadPower napade na 35 modela brzih punjača od 234 koja su dostupna na tržištu. Ispostavilo se da je 18 modela od 8 proizvođača podložno napadu. Štaviše, na 11 od njih napad se može izvesti "digitalnim putem".
Srećom, istraživači kažu da se „većina problema sa BadPower može rešiti ažuriranjem firmwarea uređaja“.
Oni su obavestili sve pogođene proizvođače i savetovali ih da vrše stroge provere i ažuriranja.
Ranije je nešto slično BadPower napadu otkrila kompanija Kaspersky Labs. U pitanju je bio malver nazvan Loapi. Malver je mogao da izvrši pet različitih zlonamernih aktivnosti od kojih je jedna mogla da izdeformiše bateriju Android telefona i fizički uništi uređaj.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



