





 Pratite nas preko RSS-a
Aplikacije za čitanje barkodova iz Google Play prodavnice zaražene malverom
Mobilni telefoni, 18.06.2020, 08:30 AM
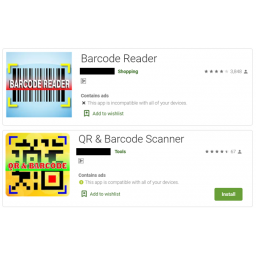
Istraživači kompanije Trend Micro otkrili su dve aplikacije u Google Play prodavnici koje sadrže adware i koje prikazuju reklame svakih 15 minuta.
Kompanija je otkrila da su dve aplikacije za čitanje barkodova, „QR & Barcode Scanner“ i „Barcode Reader“, adware aplikacije. Aplikacije su preuzete više od milion puta.
Međutim, tokom istraživanja, Trend Micro je otkrio još 51 aplikaciju koja pokazuje slično ponašanje kao gore navedene aplikacije. Većinu njih je ili već uklonio Google ili su distribuirane preko drugih veb sajtova ili online marketa.
Aplikacije za čitanje barkodova zaražene su malverom AndroidOS_HiddenAd.HRXJA, koji radi u pozadini i pokreće reklame.
Aplikacije su objavljene 2018., kao legalni čitači barkoda, a funkcionalnost prikazivanja reklama pojavila se kasnije, 2019. godine.
Reklame se prikazuju svakih 15 minuta i zatvaraju se odmah kada korisnik pokuša da ih otvori. Dakle, korisnik može videti samo kratki “bljesak” reklame, ali ovo je dovoljno vremena da se reklama smatra pregledanom i da prevaranti od nje zarade.
Ponašanje aplikacija se kontroliše preko zlonamernog C&C servera koji šalje informacije o konfiguraciji i naredbe aplikacijama, kao i ID oglasa.
Android malver takođe može da otvori određeni sadržaj u pregledaču zaraženih uređaja ili pokrene aktivnost sa FLAG_ACTIVITY_NEW_TASK tako da korisnik ne zna koja je aplikacija pokrenula novi zadatak.
Sve što žrtva može da vidi je da ekran njenog telefona treperi svakih 15 minuta zbog čega može da pomisli da je postoji problem u vezi sa hardverom. Čak i ako korisnik pokuša da istraži koja aplikacija prikazuje reklamu koja treperi, neće moći da je pronađe jer se aplikacija može maskirati lažnim imenom i ikonom - na primer, može biti prerušena u legitimnu Facebook aplikaciju koja radi u pozadini čak i ako žrtva ne koristi telefon u tom trenutku.
Google je uklonio sporne aplikacije sa svoje Android platforme nakon što je Trend Micro prijavio malver otkriven u aplikacijama. Pa ipak, velike su šanse da može biti više aplikacija sa sličnim ponašanjem koje su ostale neprimećene i neprijavljene.
Stoga, ako ste korisnik Androida, uzdržavajte se od instaliranja nepotrebnih aplikacija, koristite pouzdan antivirusni softver i ažurirajte svoj uređaj. U slučaju da nađete aplikaciju sa zlonamernom funkcijom, možete je prijaviti Googleu a više o tome kako prijaviti neku aplikaciju možete naći na Googleovoj stranici podrške.
Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



